ERPS (Ethernet Ring Protection Switching) — это сетевой протокол, использующийся для исключения образования колец в топологии. Может быть заменой протоколам семейства STP. А вот где применение ERPS будет более эффективным, чем STP - так это в кольцевой топологии.
 Давайте сравним скорость сходимости протоколов STP, RSTP и ERPS.
В протоколе ERPS используются следующие понятия и термины:
Один из коммутаторов настраивается как RPL owner и один из его кольцевых портов назначается RPL-портом, на котором трафик будет блокироваться.
Если (и когда) на одном из остальных коммутаторов на кольцевом порту пропадёт связь, этот коммутатор пошлёт служебное сообщение об обрыве через работающий порт и тем самым известит RPL owner’а, а тот включит заблокированный порт. При восстановлении же сигнала на упавшем порту коммутатор заблокирует его на время, указанное в параметре WTR Time.
Посмотрим, как настраиваетяс ERPS для такой схемы.
Команды приводятся для коммутаторов D-Link DGS-3620 и DGS-3120.

config port_vlan 1-2,4-28 gvrp_state disable ingress_checking enable acceptable_frame admit_all pvid 1
config port_vlan 3 gvrp_state disable ingress_checking enable acceptable_frame admit_all pvid 10
config erps raps_vlan 100 rpl_port west
config erps raps_vlan 100 rpl_owner enable
config erps raps_vlan 100 ring_mel 1
config erps raps_vlan 100 revertive enable
config erps raps_vlan 100 ring_port west 1
config erps raps_vlan 100 ring_port east 2
config port_vlan 3 gvrp_state disable ingress_checking enable acceptable_frame admit_all pvid 10
config erps raps_vlan 100 rpl_port west
config erps raps_vlan 100 rpl_owner disable
config erps raps_vlan 100 ring_mel 1
config erps raps_vlan 100 revertive enable
config erps raps_vlan 100 ring_port west 1
config erps raps_vlan 100 ring_port east 2

 Коммутатор В - show erps


- STP (spanning-tree protocol, протокол остовного дерева). Основной задачей STP является устранение петель в сети Ethernet произвольной топологии, в которой есть один или более коммутаторов, связанных избыточными соединениями. Когда топология изменяется, STP требуется порядка 30-50 секунд для расчета новой топологии.
- RSTP (Rapid STP) - потому и называется "быстрым STP", что скорость его сходимости значительно улучшена и составляет порядка 4 секунд.
- ERPS для расчета топологии требуется 50-200 мс, но он использует кольцевую топологию, а не топологию дерева.
В протоколе ERPS используются следующие понятия и термины:
- RPL (Ring Protection Link) - резервный линк между коммутаторами, который будет заблокирован механизмом ERPS при нормальном режиме работы кольца.
- RPL Owner - коммутатор, подключенный к RPL, который блокирует этот линк при нормальном режиме работы кольца и разблокирует его при разрыве кольца.
- R-APS (Ring - Automatic Protection Switching) - протокол обмена сообщениями, определенный в Y.1731 и в G.8032. Используется для координации действий по защите кольца. Сообщения R-APS передаются в RAPS VLAN.
- Сообщения R-APS
- Signal Fail (SF) - сигнализирует об обнаружении сбоя
- No Request (NR) - сообщает о том, что ничего экстраординарного не произошло, сбоев в работе кольца нет.
- RPL Blocked (RB) - это сообщение отправляет RPL Owner, причем всегда совместно с NR.
- RAPS VLAN (A-RPS Channel) - специальная VLAN, по которой будет передаваться служебная информациz
- Protected VLAN - остальные VLAN, проходящие по кольцу
Один из коммутаторов настраивается как RPL owner и один из его кольцевых портов назначается RPL-портом, на котором трафик будет блокироваться.
Если (и когда) на одном из остальных коммутаторов на кольцевом порту пропадёт связь, этот коммутатор пошлёт служебное сообщение об обрыве через работающий порт и тем самым известит RPL owner’а, а тот включит заблокированный порт. При восстановлении же сигнала на упавшем порту коммутатор заблокирует его на время, указанное в параметре WTR Time.
Посмотрим, как настраиваетяс ERPS для такой схемы.
Команды приводятся для коммутаторов D-Link DGS-3620 и DGS-3120.
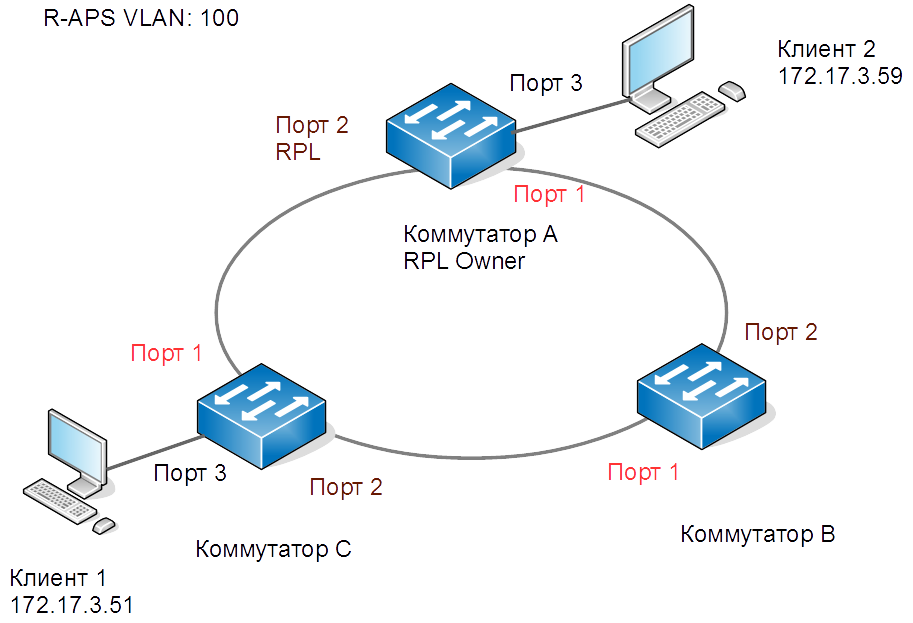
Коммутатор А (VLAN)
enable pvid auto_assign
config vlan default delete 1-3
config vlan default add untagged 4-28
config vlan default advertisement enable
create vlan user10 tag 10
config vlan user10 add tagged 1-2
config vlan user10 add untagged 3 advertisement disable
create vlan user20 tag 20
config vlan user20 add tagged 1-2 advertisement disable
create vlan raps tag 100
config vlan raps add tagged 1-2 advertisement disable
create vlan user10 tag 10
config vlan user10 add tagged 1-2
config vlan user10 add untagged 3 advertisement disable
create vlan user20 tag 20
config vlan user20 add tagged 1-2 advertisement disable
create vlan raps tag 100
config vlan raps add tagged 1-2 advertisement disable
disable gvrp
disable asymmetric_vlan
disable vlan_trunk
disable asymmetric_vlan
disable vlan_trunk
config port_vlan 1-2,4-28 gvrp_state disable ingress_checking enable acceptable_frame admit_all pvid 1
config port_vlan 3 gvrp_state disable ingress_checking enable acceptable_frame admit_all pvid 10
Коммутатор А (ERPS)
create erps raps_vlan 100
config erps raps_vlan 100 timer holdoff_time 0 guard_time 500 wtr_time 5
config erps raps_vlan 100 timer holdoff_time 0 guard_time 500 wtr_time 5
config erps raps_vlan 100 rpl_port west
config erps raps_vlan 100 rpl_owner enable
config erps raps_vlan 100 ring_mel 1
config erps raps_vlan 100 revertive enable
config erps raps_vlan 100 ring_port west 1
config erps raps_vlan 100 ring_port east 2
config erps raps_vlan 100 protected_vlan add vlanid 10
config erps raps_vlan 100 protected_vlan add vlanid 20
config erps raps_vlan 100 state enable
enable erps
config erps log enable
config erps trap disable
config erps raps_vlan 100 protected_vlan add vlanid 20
config erps raps_vlan 100 state enable
enable erps
config erps log enable
config erps trap disable
Коммутаторы В и С (VLAN)
enable pvid auto_assign
config vlan default delete 1-3
config vlan default add untagged 4-28
config vlan default advertisement enable
create vlan user10 tag 10
config vlan user10 add tagged 1-2 advertisement disable
create vlan user20 tag 20
config vlan user20 add tagged 1-2 advertisement disable
create vlan raps tag 100
config vlan raps add tagged 1-2 advertisement disable
disable gvrp
disable asymmetric_vlan
disable vlan_trunk
config port_vlan 1-28 gvrp_state disable ingress_checking enable acceptable_frame admit_all pvid 1
disable asymmetric_vlan
disable vlan_trunk
config port_vlan 1-28 gvrp_state disable ingress_checking enable acceptable_frame admit_all pvid 1
config port_vlan 3 gvrp_state disable ingress_checking enable acceptable_frame admit_all pvid 10
Коммутаторы В и С (ERPS)
create erps raps_vlan 100
config erps raps_vlan 100 timer holdoff_time 0 guard_time 500 wtr_time 5
config erps raps_vlan 100 timer holdoff_time 0 guard_time 500 wtr_time 5
config erps raps_vlan 100 rpl_port west
config erps raps_vlan 100 rpl_owner disable
config erps raps_vlan 100 ring_mel 1
config erps raps_vlan 100 revertive enable
config erps raps_vlan 100 ring_port west 1
config erps raps_vlan 100 ring_port east 2
config erps raps_vlan 100 protected_vlan add vlanid 10
config erps raps_vlan 100 protected_vlan add vlanid 20
config erps raps_vlan 100 state enable
enable erps
config erps log enable
config erps trap disable
config erps raps_vlan 100 protected_vlan add vlanid 20
config erps raps_vlan 100 state enable
enable erps
config erps log enable
config erps trap disable
Проверим правильность конфигурации.
Коммутатор А - show vlan

Коммутатор А - show erps. Порт 2 используется.


Коммутатор С - show erps

Комментарии
Отправить комментарий